暗号化時代のUTMは通信を検査していないって本当?〜「入れただけで安心」の落とし穴〜
 admin
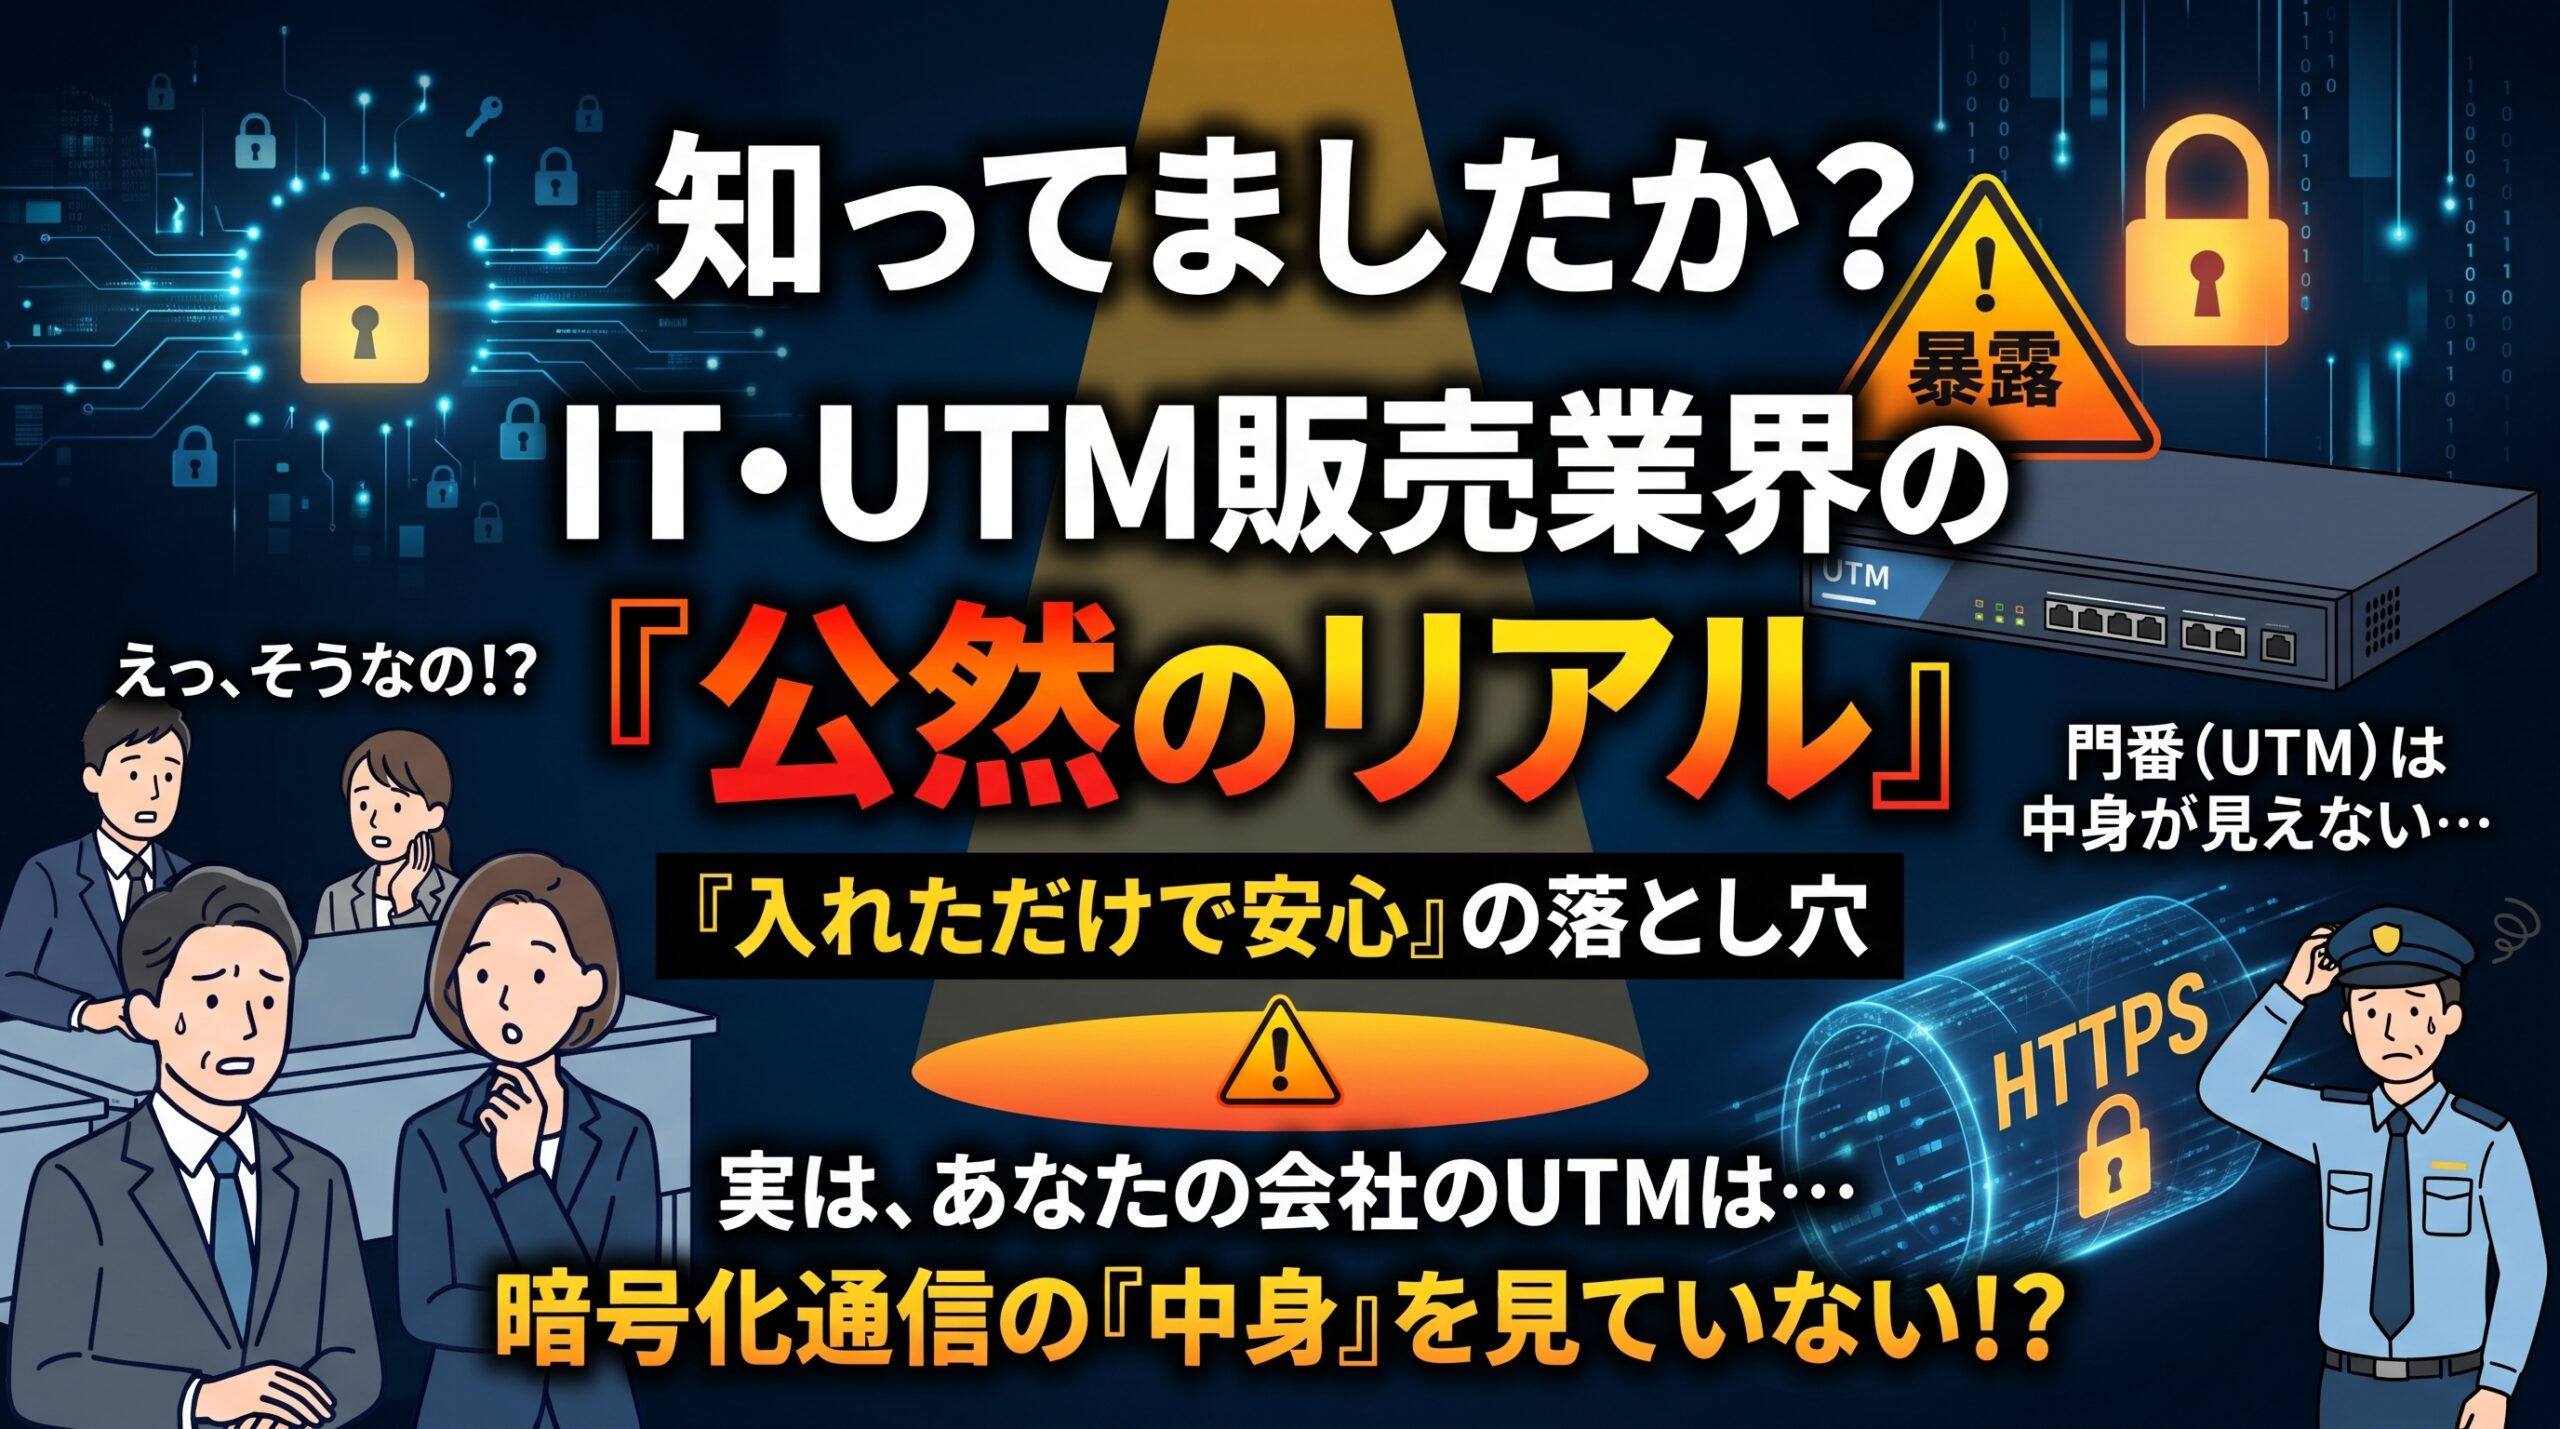
「高い費用をかけてUTM(統合脅威管理)を導入したから、うちのセキュリティは万全」 「通信の中身まで全部チェックしてくれると聞いて買ったから大丈夫」
多くの企業様からこうしたお声を聞きますが、本当にそのままで大丈夫でしょうか?
実は、私たちが実際にお客様のUTM設定を確認すると、暗号化された通信の中身を検査する機能(SSLインスペクション)が有効になっていないケースが数多く見受けられます。
今回は、暗号化が当たり前になった現代において、UTMが実際にどこまで守ってくれているのか、そして見直すべきセキュリティの考え方をお伝えします。
「暗号化通信の中身を見ていない」は本当です
現在、私たちが普段見ているWebサイト(HTTPS)やメールのやり取りは、盗聴や改ざんを防ぐために「通信の暗号化」が標準になっています。通信を「手紙」に例えてみてください。
- 封筒の宛名(アクセス先のドメイン名やIPアドレス)
- 封筒の中身(Webページのデータやメールの添付ファイル)
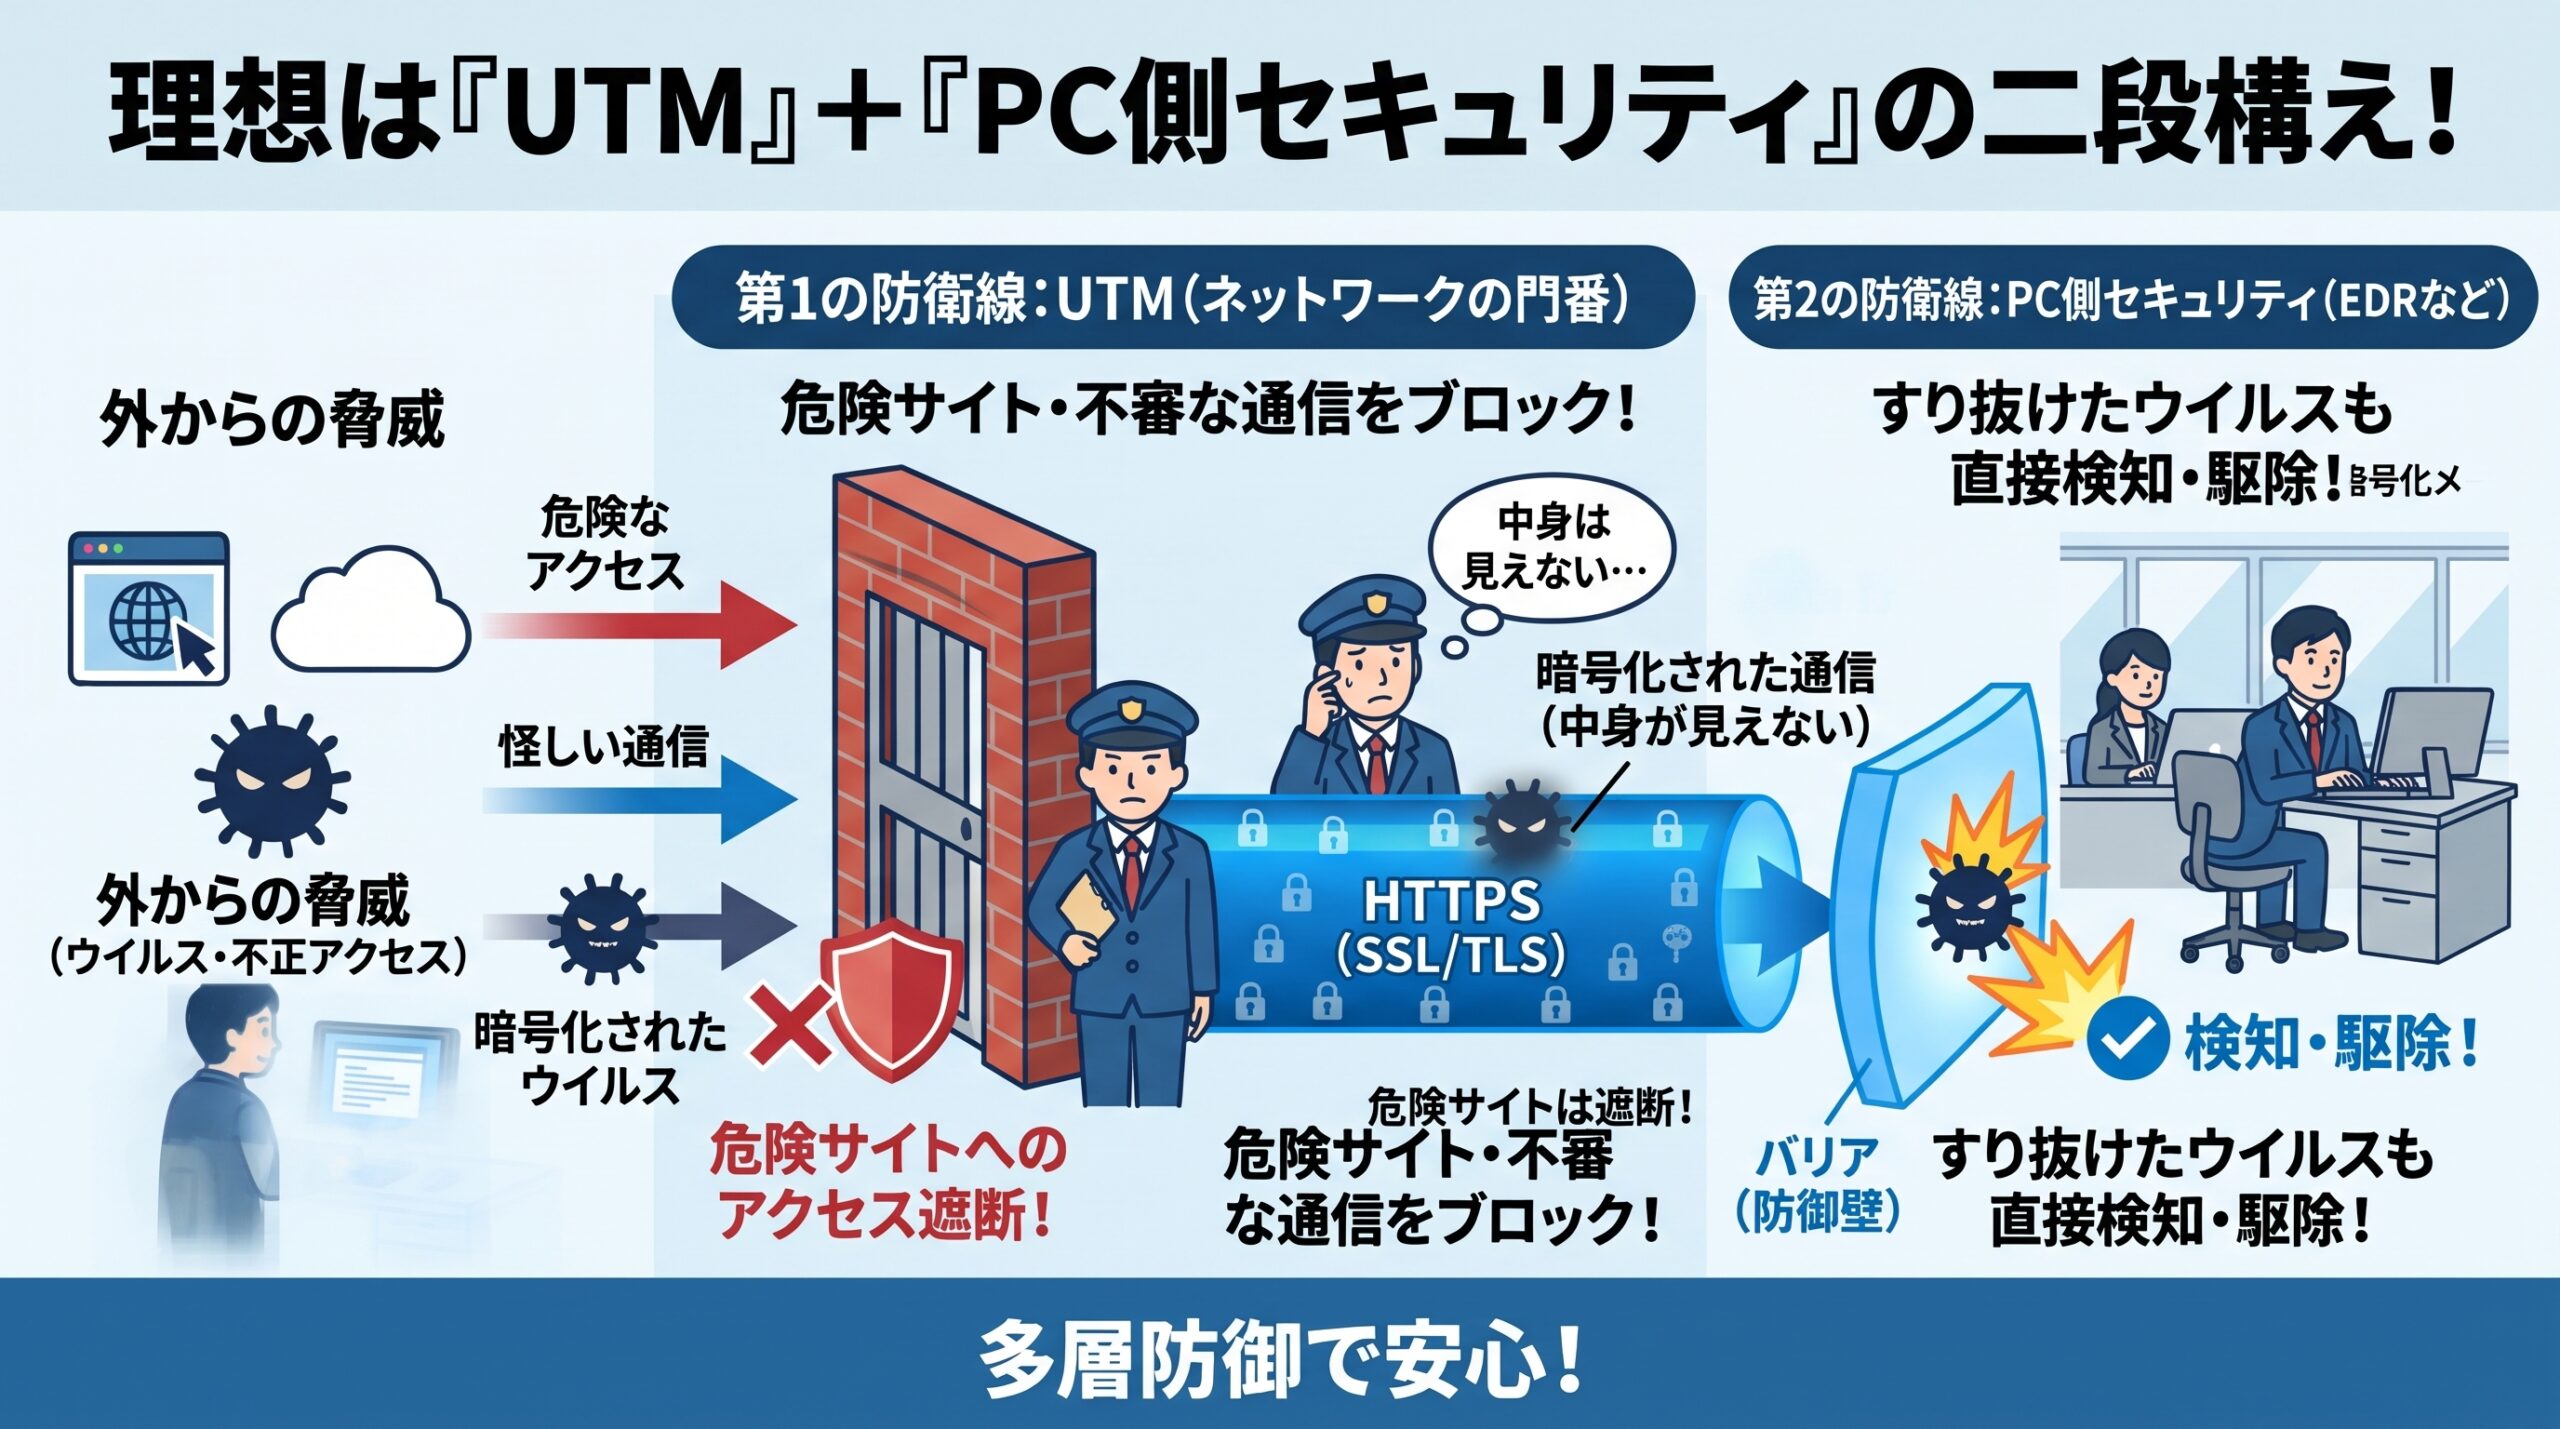
暗号化通信では、「封筒の中身」に厳重な鍵がかかっています。そのため、暗号を解く設定をしていないUTMは、外から見える「封筒の宛名」しかチェックできず、「封筒の中身」までは見ていない状態になります。
なぜ「中身を検査する設定」になっていないのか?
対応するUTMには、暗号を一度解除して中身まで徹底的に検査する機能(SSLインスペクション)が備わっています。しかし、現場ではこの機能が有効にされていないケースが多々あります。
理由は、設定と運用に大きな負荷がかかるためです。
- 社内のすべてのパソコンに専用の「証明書」をインストールする必要がある
- Microsoft 365など、一部のクラウドサービスではメーカー公式で「通信の復号検査を避けること(バイパス)」が推奨されており、通信エラーを防ぐための細かな除外設定が必要になる
こういった運用上の理由から、復号検査をあえて有効にしない設計自体は決して間違いではありません。
問題なのは、SSLインスペクションが無効であること自体ではなく、「暗号化通信のどこまでを検査できているのか」という制限が、お客様に十分説明されていないことです。
「通信の中身まで検査されている」と認識して導入したのに、実際は設定されていない。この認識のギャップこそが、セキュリティ上の大きなリスクにつながります。
「復号検査なしのUTM」が防げるもの・すり抜けるもの
誤解のないようにお伝えすると、復号検査を行わなくてもUTMは非常に重要な役割を果たします。「封筒の宛名」を見るだけでも、次のような防御が可能です。
- 防げるもの:危険なフィッシングサイトへのアクセス遮断、ウイルス感染後の不審な外部通信のブロック、外部からの不正アクセスの防御
- すり抜けるもの:普段使っているメールの添付ファイル(※現在のメールの多くは通信が暗号化されています)や、Webサイトからダウンロードされるウイルスファイルそのもの
つまり、暗号化という「封筒」に隠れてUTMという門番を通り抜け、社員のパソコンまで直接届いてしまう脅威があるのです。
大切なのは「UTM+PC側セキュリティ」の多層防御
UTMを導入する際には、機器の性能だけでなく「実際にどのような検査が行われる設定になっているか」を正しく把握することが重要です。
- UTMとPC側セキュリティの役割分担 UTMを「ネットワークの入り口・出口の門番」として活用しつつ、すり抜けてパソコンに届いたファイルは、パソコン側のセキュリティソフト(EDRなど)で検知し、被害の封じ込めを図る二段構えを整えます。
- 自社環境に合わせた設計の見直し すべての通信を無理に検査するのではなく、業務環境に合わせて検査対象と除外対象を適切に設計することが大切です。
お使いのUTMが暗号化通信をどこまで検査しているかは、機器の型番や現在の設定内容によって異なります。
みなと通信システム株式会社では、現在のUTM設定の確認から、お客様の環境に合わせた無理のないセキュリティ対策をご案内しております。 「うちのUTMはどんな設定になっているんだろう?」「今の対策のままで本当に大丈夫かな?」と気になられた方は、ぜひ一度お気軽にご相談ください。
